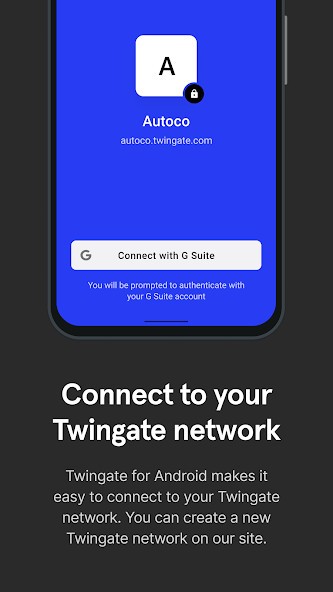
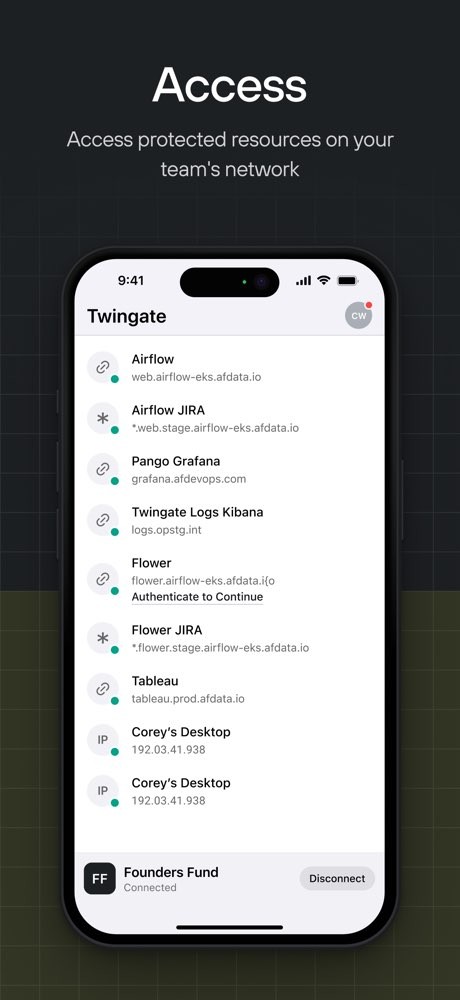
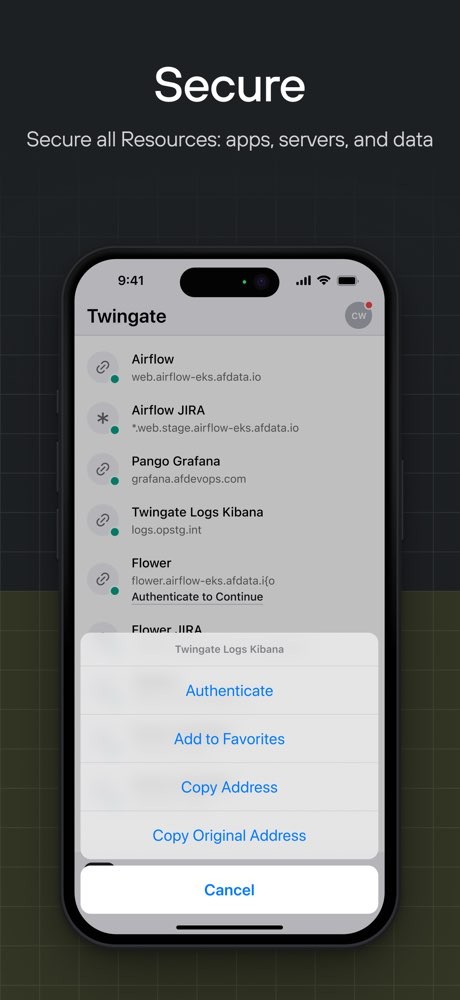
O Twingate funciona como um substituto moderno para os serviços de VPN convencionais. A plataforma garante acesso remoto a recursos restritos, enquanto permite que administradores de sistema definam com precisão quais usuários podem alcançar quais aplicações específicas. Em vez de conectar o usuário à rede inteira, o Twingate usa controles de acesso baseados em identidade para ligá-lo apenas aos recursos realmente necessários.
Essa abordagem beneficia principalmente trabalhadores remotos, equipes de desenvolvimento, times de TI e organizações que gerenciam sistemas em nuvem ou híbridos. O sistema combina identidade do usuário, informações do dispositivo, os próprios recursos e políticas baseadas em segurança para avaliar cada pedido de acesso antes de liberá-lo.
Um elemento bem particular da arquitetura é o chamado Connector, componentes instalados dentro das redes privadas que iniciam comunicações de saída, mantendo os ambientes protegidos completamente escondidos da exposição pública da internet. A plataforma ainda conta com uma interface administrativa para controlar regras de acesso, contas de usuário, dispositivos e recursos, além de oferecer gerenciamento de segurança de dispositivos, bloqueio de ameaças baseado em DNS e compatibilidade com serviços de identidade e segurança de terceiros.
Por que devo baixar o Twingate?
O aplicativo permite acesso protegido a redes corporativas, infraestrutura em nuvem, software privado, bancos de dados e outros recursos, sem exigir integração completa com a rede inteira. O modelo Zero Trust permite que administradores estabeleçam restrições bem detalhadas no nível de cada recurso individual.
A arquitetura baseada em Connectors é uma das maiores vantagens do sistema: em vez de exigir servidores publicamente acessíveis, o Twingate usa Connectors que ficam dentro das redes protegidas, se comunicando com a infraestrutura do Twingate. Pessoas autorizadas se conectam através do cliente Twingate, enquanto os recursos permanecem escondidos o tempo todo.
O sistema também suporta requisitos específicos por dispositivo e políticas de privilégio mínimo. Administradores podem estabelecer restrições baseadas no tipo de sistema operacional, nas configurações de segurança do dispositivo e nos recursos acessados. Os métodos de verificação suportados incluem status de firewall, criptografia de disco, proteção de tela, presença de antivírus e exigências de versão do sistema operacional.
Para implantações maiores, o Twingate oferece conexões com plataformas de identidade e serviços de segurança, com um design voltado a API compatível com frameworks de infraestrutura como código, como Terraform e Pulumi. As versões desktop ainda incluem recursos de filtragem de internet, permitindo que administradores restrinjam domínios maliciosos usando bancos de dados de inteligência de ameaças, o Google Safe Browsing, prevenção contra mineração de criptomoedas e proteções contra falsificação de domínio.
O Twingate é gratuito?
Sim. O Twingate oferece um plano Starter totalmente gratuito, que suporta até cinco usuários e até 50 recursos protegidos. Esse plano já inclui amplo suporte a sistemas operacionais, conexões diretas por dispositivo, split tunneling e ferramentas de acesso condicional.
As opções de assinatura premium atendem organizações maiores. O pacote Teams acomoda até 100 usuários e introduz login único via Google Workspace, restrições de aplicativos SaaS, procedimentos de verificação de dispositivo e configurações programadas de privilégio mínimo. Os planos Business e Enterprise oferecem recursos ainda mais avançados de identidade, dispositivo, rede e segurança para operações de grande porte.
Quais sistemas operacionais são compatíveis com o Twingate?
O Twingate distribui clientes para Windows, macOS, Linux, iOS, Android e ChromeOS. A implantação mobile acontece através de instalações para iOS e Android, com o ChromeOS acessível pela versão baseada em Android. Downloads para todos os sistemas compatíveis estão disponíveis no site oficial do Twingate.
Quais são as alternativas ao Twingate?
O Tailscale é outra plataforma Zero Trust, que usa a tecnologia de criptografia WireGuard para conexões diretas entre dispositivos, aplicando permissões baseadas em identidade para determinar quais usuários e aparelhos podem interagir entre si. É uma opção interessante para profissionais técnicos que querem conectar máquinas, serviços, ambientes em nuvem e infraestrutura sem passar por um gateway de VPN tradicional.
O NordLayer combina recursos de VPN empresarial com funcionalidade Zero Trust, entregando conectividade remota criptografada enquanto permite que administradores autentiquem usuários e dispositivos e gerenciem permissões de recursos. A plataforma incorpora gestão de ameaças, filtragem de DNS e acesso seguro à internet, indo além do que uma VPN tradicional de acesso remoto costuma oferecer.
Já o OpenVPN é uma alternativa consolidada para conectividade remota protegida. O produto Access Server funciona como uma VPN auto-hospedada, que pode ser implantada em Linux, infraestrutura em nuvem, máquinas virtuais, Docker ou ambientes parecidos. A administração do servidor acontece pela web, com usuários se conectando através do OpenVPN Connect, e o sistema suporta métodos de autenticação, limitações de acesso e configurações site a site.