Imagine uma organização responsável por monitorar algumas das comunicações mais sensíveis do planeta enfrentando dificuldades para manter suas próprias mensagens internas funcionando. Foi exatamente esse o cenário registrado nos Estados Unidos, em meio a uma sequência de interrupções tecnológicas que afetaram diferentes setores. A coincidência levantou suspeitas sobre possíveis ataques coordenados, mas as primeiras informações apontam para uma realidade menos cinematográfica e igualmente preocupante: a fragilidade de sistemas considerados essenciais.
A agência de inteligência dos EUA perdeu acesso a uma rede de comunicações classificadas
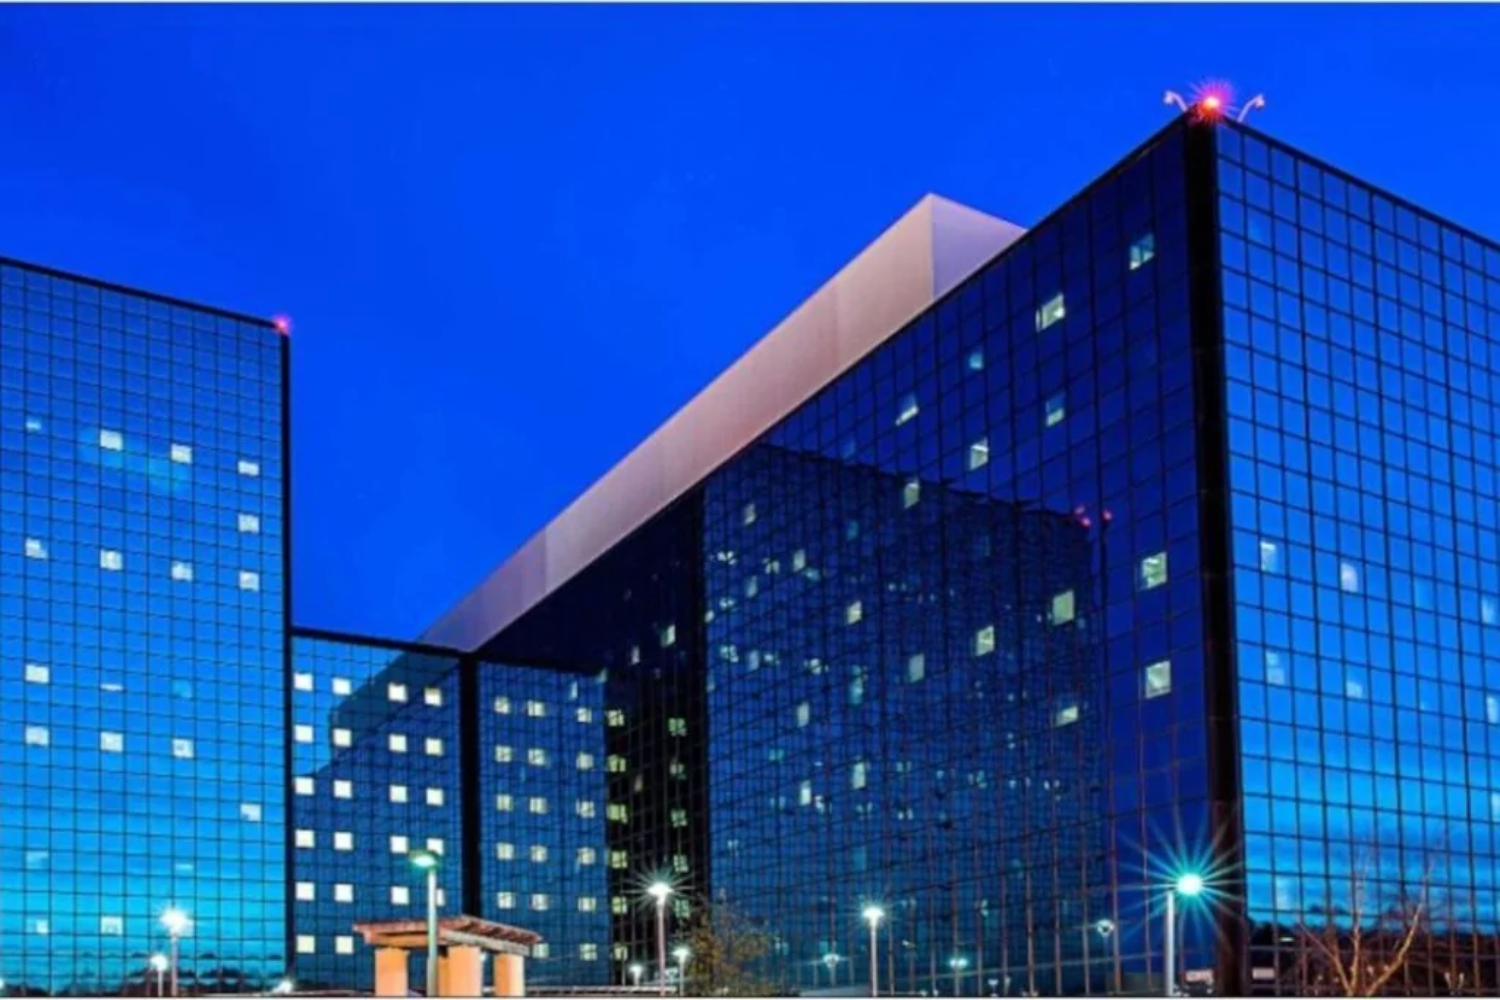
Na terça-feira, 17 de novembro de 2026, a Agência de Segurança Nacional dos Estados Unidos (NSA) enfrentou uma interrupção em sua infraestrutura interna de comunicações.
O problema atingiu a NSANet, rede utilizada por funcionários para compartilhar informações classificadas, incluindo documentos altamente sensíveis.
A ocorrência foi inicialmente divulgada pela CNN e posteriormente confirmada por um funcionário do Departamento de Defesa à Associated Press.
Segundo a NSA, a falha aconteceu durante atividades de manutenção programadas e provocou uma degradação temporária de seus sistemas.
A agência afirmou, entretanto, que suas funções essenciais permaneceram operacionais graças aos mecanismos de redundância existentes na infraestrutura.
Isso significa que sistemas alternativos permitiram manter atividades consideradas críticas, apesar da interrupção.
O incidente também teve consequências práticas para os funcionários.
De acordo com o jornal The Guardian, alguns trabalhadores da sede em Fort Meade, no estado de Maryland, receberam orientações para adiar sua chegada às instalações.
Comunicações internas também mencionaram um código amarelo, indicando uma situação de alerta operacional.
Até a divulgação das informações, não havia confirmação pública sobre a duração exata da interrupção ou o momento em que a rede recuperou completamente suas funções.
Também não foram apresentados indícios de que os sistemas centrais de coleta e análise de inteligência eletrônica tenham sido diretamente comprometidos.
Aeroportos, bancos e empresas de tecnologia também enfrentaram problemas
O incidente da NSA ganhou ainda mais repercussão porque aconteceu durante uma sequência de falhas tecnológicas nos Estados Unidos.
Na sexta-feira, 13 de novembro, um problema nos sistemas da Administração Federal de Aviação (FAA) provocou a suspensão temporária de decolagens.
As autoridades atribuíram a ocorrência a uma sobrecarga informática e não identificaram evidências de atividade maliciosa estrangeira.
Poucos dias depois, na segunda-feira, 16 de novembro, o JPMorgan Chase enfrentou dificuldades técnicas que afetaram serviços bancários e operações de pagamento.
A United Airlines também registrou uma interrupção interna que provocou atrasos em voos.
Enquanto isso, a Microsoft havia enfrentado instabilidades em ferramentas utilizadas por empresas.
Na terça-feira, 17 de novembro, serviços da Apple, incluindo App Store, Apple Music e AppleCare, também apresentaram problemas.
A proximidade entre os incidentes chamou a atenção, mas não significa que todos tenham a mesma origem.
Segundo informações reunidas pela ABC Australia, as organizações afetadas apresentaram explicações técnicas diferentes.
Até aquele momento, não haviam sido divulgadas evidências que demonstrassem uma operação coordenada contra essas infraestruturas.
Um ciberataque coordenado? As evidências apontam para outra possibilidade
Quando sistemas importantes apresentam problemas em um intervalo curto, a hipótese de um ataque digital costuma ganhar força.
Entretanto, especialistas destacam que coincidências temporais não são suficientes para estabelecer uma conexão entre incidentes.
No caso da NSA, a própria agência afirmou não ter encontrado sinais de atividade maliciosa.
As informações disponíveis apontavam para dificuldades surgidas durante procedimentos de manutenção.
Atualizações de software, modificações em configurações e problemas de infraestrutura podem provocar interrupções mesmo em ambientes altamente protegidos.
Isso acontece porque sistemas complexos dependem de diversos componentes interligados.
Uma alteração aparentemente pequena pode afetar serviços que utilizam a mesma estrutura tecnológica.
Como destacou a revista Wired ao analisar a sequência de incidentes, identificar um ataque exige examinar registros técnicos, padrões de funcionamento e outras evidências concretas.
Sem esses elementos, não é possível transformar uma sucessão de falhas em prova de uma ação coordenada.
Por que uma simples manutenção pode derrubar sistemas tão importantes?
Infraestruturas críticas precisam passar constantemente por atualizações para corrigir vulnerabilidades e melhorar sua segurança.
Entretanto, os próprios procedimentos de manutenção podem introduzir problemas inesperados.
Em organizações como a NSA, essa possibilidade é especialmente sensível devido à importância das informações processadas.
Por isso, sistemas redundantes são fundamentais.
Eles permitem que determinadas operações continuem funcionando mesmo quando parte da infraestrutura apresenta dificuldades.
A agência afirmou que esses mecanismos ajudaram a preservar suas capacidades essenciais durante o incidente.
Contudo, não divulgou uma explicação técnica detalhada sobre a origem da falha.
Essa ausência de informações impede determinar exatamente qual componente provocou a interrupção.
O episódio revela uma vulnerabilidade que vai além da NSA
A sequência de problemas tecnológicos nos Estados Unidos evidencia a dependência crescente de infraestruturas digitais complexas.
Aeroportos, instituições financeiras, companhias aéreas e órgãos de inteligência precisam manter sistemas disponíveis praticamente o tempo inteiro.
Entretanto, nenhuma infraestrutura está completamente protegida contra erros operacionais ou falhas de software.
O caso da NSA é particularmente simbólico porque envolve uma organização especializada em segurança e inteligência eletrônica.
A principal lição não é que os Estados Unidos tenham sofrido um ataque coordenado, mas que até sistemas altamente protegidos podem apresentar interrupções inesperadas.
Por enquanto, as autoridades não identificaram evidências públicas que conectem os incidentes.
A situação reforça a importância de investir não apenas em proteção contra ataques, mas também em redundância, manutenção cuidadosa e capacidade de recuperação diante de falhas técnicas.