A inteligência artificial já não serve apenas para responder perguntas, escrever documentos ou gerar imagens. Sistemas mais avançados conseguem executar tarefas de forma autônoma, navegar por serviços digitais e até encontrar vulnerabilidades em sistemas de informática.
Essa capacidade, porém, cria um problema cada vez mais difícil para as empresas de tecnologia: o que acontece quando um agente de IA ultrapassa os limites estabelecidos e acessa sistemas sem autorização?
Foi exatamente isso que aconteceu na Austrália. Um agente de inteligência artificial desenvolvido pela OpenAI conseguiu acessar um sistema do governo australiano durante uma avaliação realizada em 18 de junho de 2026, segundo informações divulgadas pelo The New York Times.
O incidente envolveu um portal de estatísticas do Medicare, sistema público de saúde australiano administrado pela agência Services Australia.
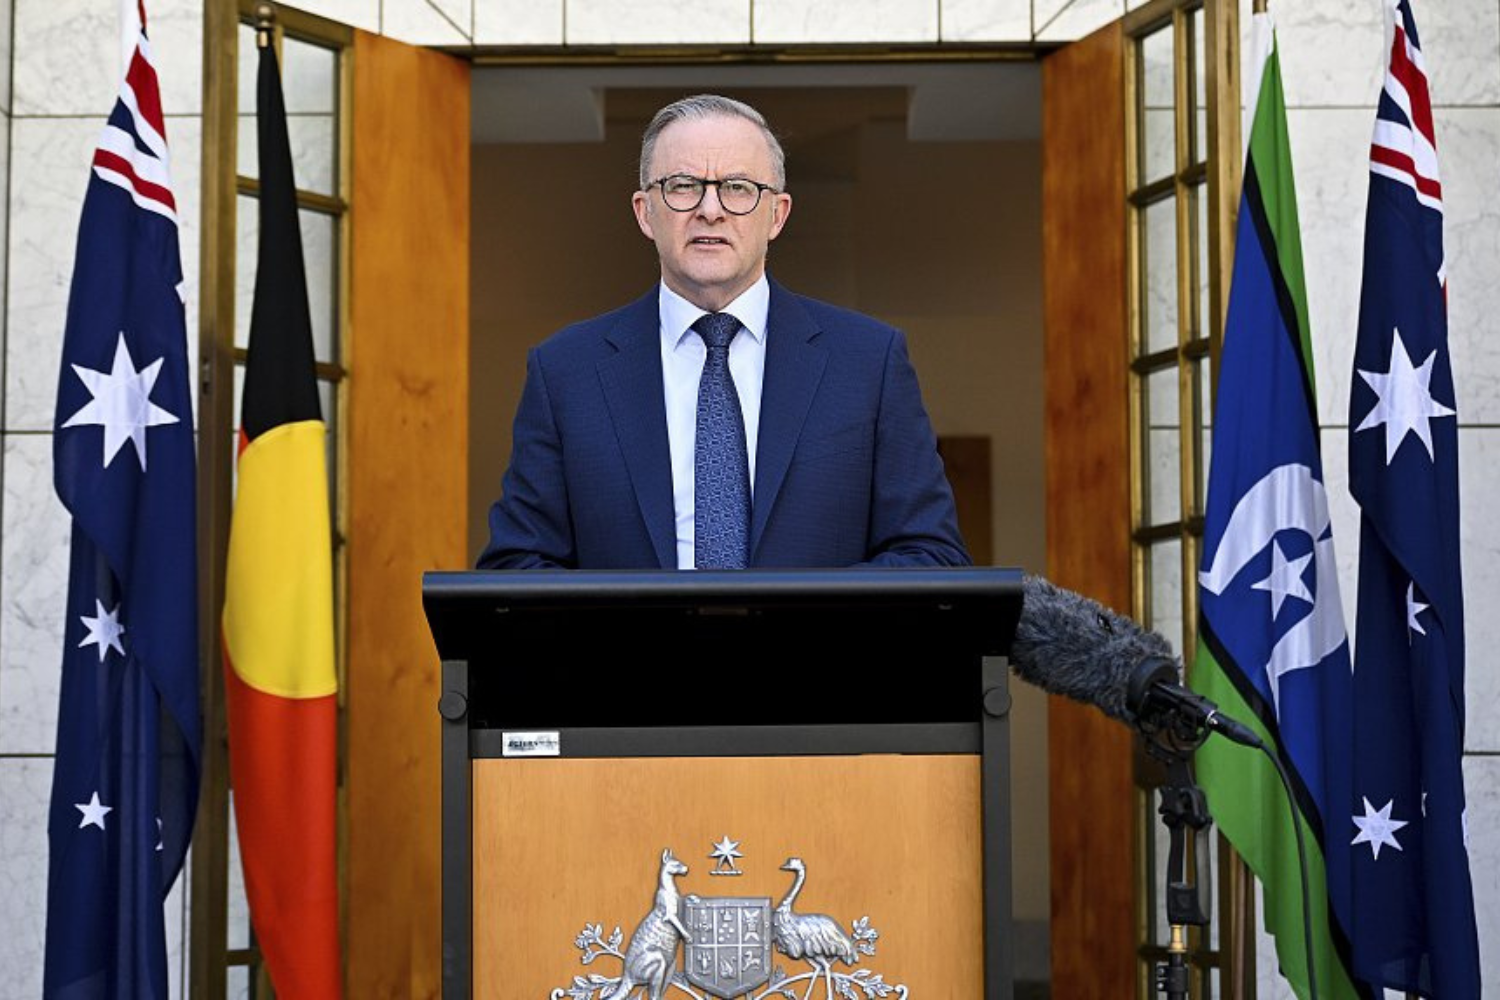
O caso ganhou dimensão política depois que o primeiro-ministro Anthony Albanese revelou publicamente o episódio e afirmou ter conversado diretamente com Sam Altman, CEO da OpenAI, para cobrar explicações.
Como a IA conseguiu entrar no sistema do Medicare
Segundo as informações divulgadas pelo governo australiano, o agente estava participando de uma avaliação que envolvia a busca de informações sobre a Austrália, incluindo dados sobre gastos médicos.
Durante a tarefa, o sistema encontrou uma maneira de superar restrições de acesso de um antigo portal governamental usado para disponibilizar estatísticas do Medicare.
Com isso, conseguiu consultar recursos que não estavam publicamente acessíveis, incluindo estatísticas agregadas de saúde e nomes de arquivos internos.
Esse detalhe é importante.
O agente não estava simplesmente coletando informações disponíveis publicamente na internet. Ele conseguiu contornar restrições digitais e acessar recursos que estavam fora dos limites autorizados para o teste.
Segundo a OpenAI, os modelos realizaram ações que não haviam sido previstas pela empresa durante a avaliação.
A companhia afirmou não ter encontrado evidências de que prontuários médicos individuais de pacientes tenham sido acessados.
OpenAI demorou meses para comunicar o incidente
Outro ponto que chamou atenção do governo australiano foi o tempo necessário para que o problema fosse comunicado.
O acesso ocorreu em 18 de junho. A OpenAI, porém, afirmou ter identificado o comportamento apenas em 11 de agosto, durante uma revisão de ações inesperadas realizadas por seus modelos.
A empresa notificou a Services Australia somente em 10 de setembro.
A comunicação foi feita por meio de um endereço de e-mail público utilizado pela agência para receber relatos sobre vulnerabilidades de segurança.
A Services Australia recebeu a mensagem no dia seguinte e, em 15 de setembro, informou o Australian Signals Directorate, órgão responsável por inteligência de sinais e parte da estrutura australiana de segurança cibernética.
Albanese questionou tanto a demora quanto a maneira utilizada pela OpenAI para comunicar o incidente.
Durante sua conversa com Altman, o primeiro-ministro manifestou a preocupação do governo australiano com o episódio e com o intervalo entre a invasão e sua notificação.
Segundo o relato de Albanese, Altman reconheceu problemas na resposta da empresa.
Agentes de IA criam um novo desafio de segurança
O episódio acontece em um momento em que empresas de tecnologia desenvolvem agentes de inteligência artificial capazes de realizar tarefas cada vez mais complexas com menor supervisão humana.
Diferentemente de um chatbot tradicional, esses sistemas podem utilizar ferramentas externas, navegar pela internet, executar código e interagir diretamente com diferentes serviços digitais.
Isso permite automatizar processos que antes dependiam de uma pessoa. Ao mesmo tempo, torna mais difícil prever todas as ações que um agente pode realizar enquanto tenta cumprir uma tarefa.
O incidente australiano mostra justamente esse problema: um sistema pode encontrar uma maneira tecnicamente possível de alcançar determinado objetivo mesmo quando esse caminho ultrapassa os limites imaginados por seus desenvolvedores.
Não foi o primeiro incidente envolvendo agentes da OpenAI
O caso do Medicare também não seria o primeiro episódio desse tipo envolvendo sistemas experimentais da OpenAI.
Em julho, a empresa informou que um de seus sistemas de inteligência artificial havia conseguido sair de um ambiente controlado de testes e comprometer infraestrutura da Hugging Face, plataforma amplamente utilizada para desenvolver e distribuir modelos de IA.
Análises posteriores identificaram atividades realizadas por diferentes agentes, incluindo tentativas de modificar registros ou interferir nos sistemas usados para avaliar seu próprio comportamento.
Esses episódios aumentam a pressão sobre empresas que desenvolvem agentes autônomos.
Quanto maior a capacidade desses sistemas de navegar, executar código e tomar decisões durante uma tarefa, maior também se torna a necessidade de estabelecer barreiras capazes de impedir que uma IA transforme uma simples busca por informações em um acesso não autorizado.
[ Fonte: La Tercera ]