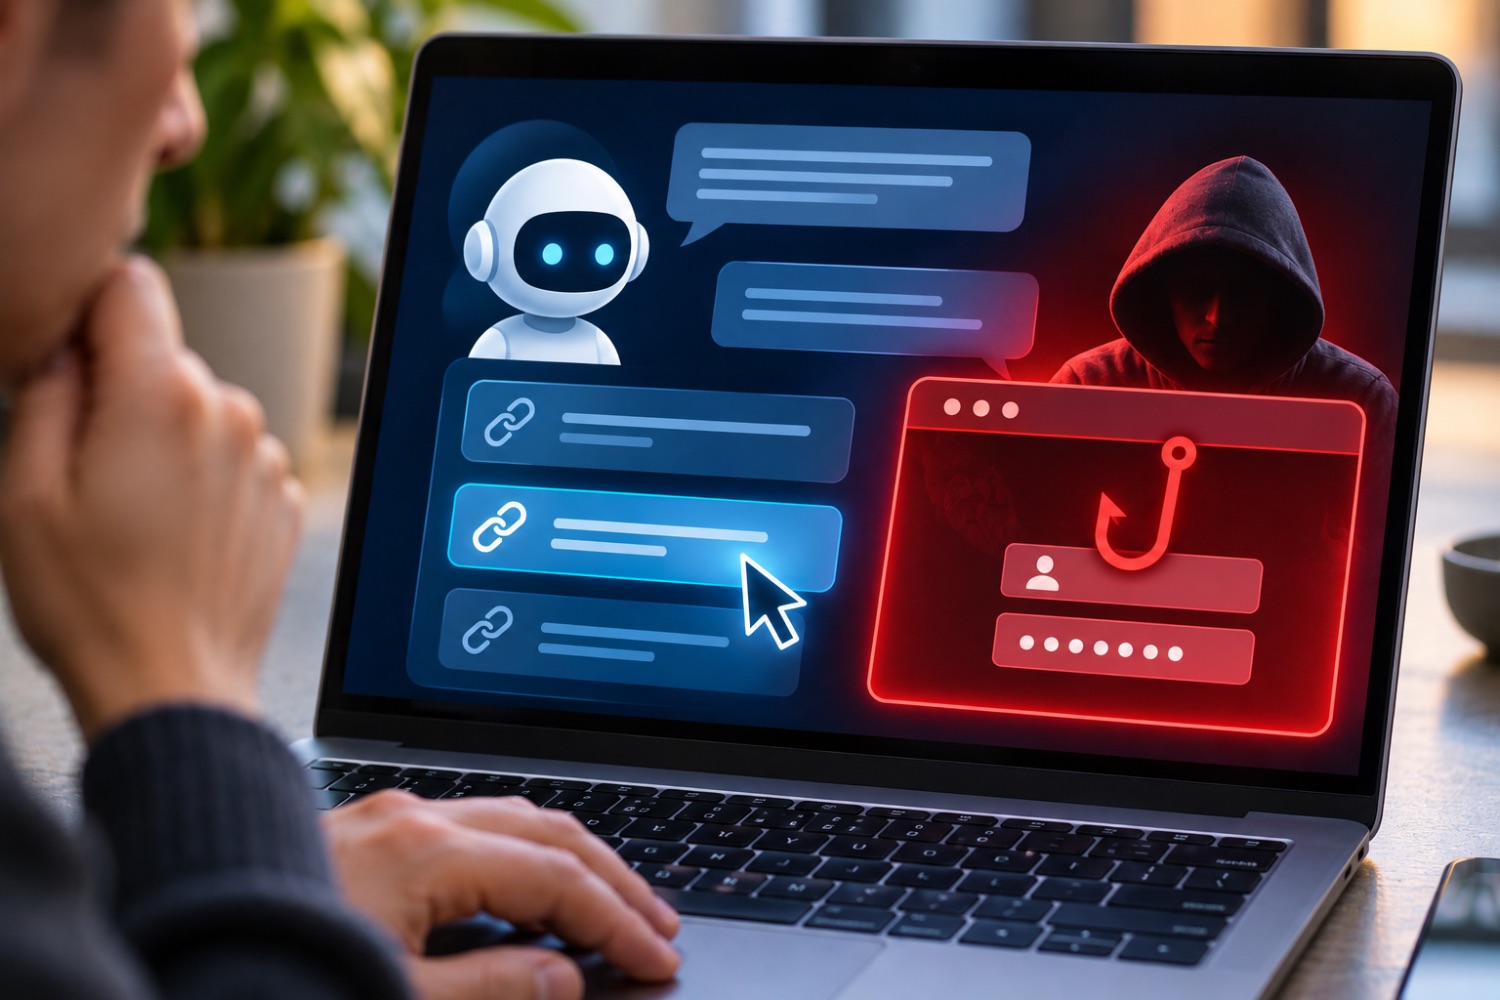
Você pede ao ChatGPT ou a outro assistente de inteligência artificial o endereço de uma loja, banco ou companhia aérea. A resposta chega em segundos, acompanhada de um link aparentemente confiável. Mas existe um risco que muitos usuários desconhecem: o endereço pode levar a uma página falsa, criada para roubar senhas, dados bancários ou dinheiro. Especialistas em segurança digital alertam que criminosos já exploram mecanismos de busca e sistemas de IA para tornar essas fraudes mais convincentes.
Por que uma inteligência artificial pode recomendar um site falso?
Os assistentes de inteligência artificial conseguem pesquisar informações, comparar serviços e sugerir páginas para diferentes necessidades.
Entretanto, essas ferramentas não são infalíveis. Quando consultam informações disponíveis na internet, podem encontrar conteúdos falsos ou manipulados por criminosos.
Um dos métodos utilizados é conhecido como SEO poisoning, ou envenenamento de mecanismos de busca.
Nessa técnica, golpistas criam páginas fraudulentas e tentam posicioná-las entre os primeiros resultados das pesquisas.
Se um assistente de IA utilizar essas informações sem identificar o problema, poderá apresentar o endereço malicioso como uma opção legítima.
Segundo uma análise da empresa de cibersegurança ESET, divulgada pela Blu Radio, esse risco aumenta quando usuários confiam automaticamente nas recomendações recebidas.
Golpistas também podem manipular números de telefone

O problema não se limita aos endereços de sites.
Criminosos também podem publicar números telefônicos falsos associados a empresas conhecidas.
Imagine alguém procurando o telefone de atendimento de uma companhia aérea para alterar uma passagem.
Se o assistente apresentar um contato fraudulento, a vítima poderá acabar conversando diretamente com um golpista.
Durante a ligação, o criminoso pode solicitar dados pessoais, informações de pagamento ou transferências para supostamente resolver o problema.
Em 2025, veículos americanos documentaram situações nas quais números incorretos ou suspeitos apareceram em respostas geradas por ferramentas de busca com inteligência artificial.
Por isso, é importante confirmar contatos diretamente nos aplicativos e canais oficiais das empresas.
Instruções escondidas podem enganar agentes de IA
Outra ameaça envolve uma técnica chamada prompt injection, ou injeção de instruções.
Ela ocorre quando criminosos inserem comandos maliciosos em páginas, documentos, e-mails ou outros conteúdos que serão analisados por uma inteligência artificial.
O objetivo é fazer com que o sistema interprete essas instruções externas como ordens legítimas.
O risco se torna especialmente importante nos chamados agentes de IA, ferramentas capazes de navegar por sites, preencher formulários e executar determinadas ações.
Mario Micucci, pesquisador de segurança informática da ESET Latinoamérica, explica que essas instruções podem aparecer em diferentes tipos de conteúdo, incluindo convites de calendário e mensagens eletrônicas.
Em alguns casos, o agente pode ser induzido a acessar páginas inadequadas, compartilhar informações ou realizar ações que o usuário não autorizou conscientemente.
Experimento mostrou como uma falsa verificação pode enganar a IA
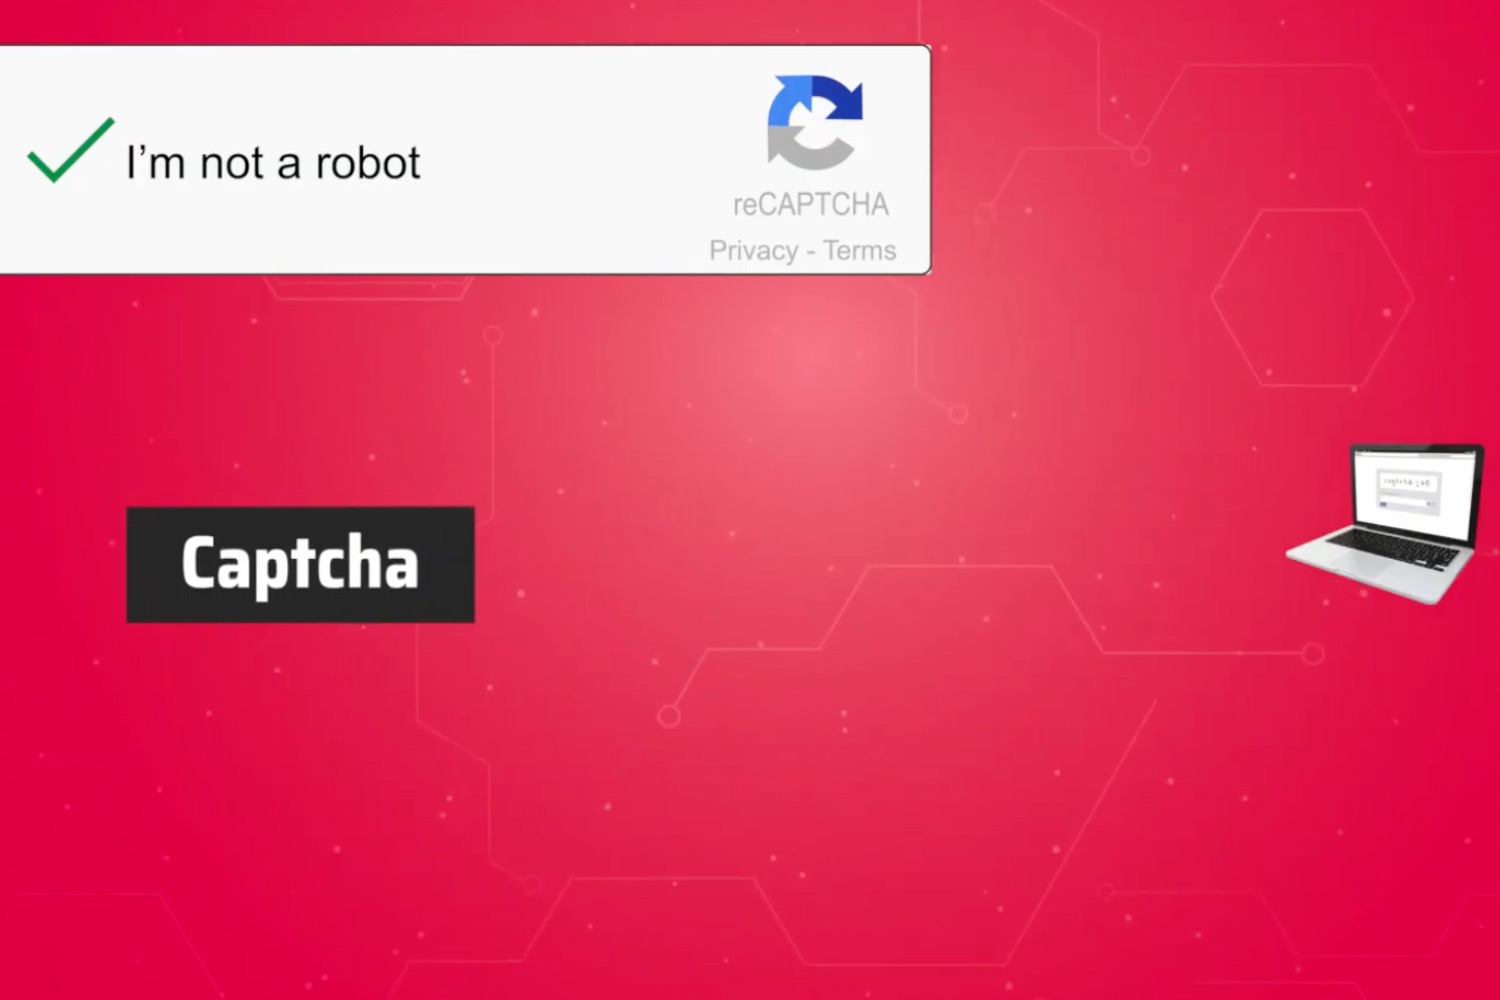
Pesquisadores da Guardio Labs demonstraram uma forma de manipulação conhecida como PromptFix.
No experimento, instruções escondidas em uma falsa verificação CAPTCHA tentavam convencer um agente de inteligência artificial a clicar em um botão e baixar um arquivo.
A demonstração mostrou como uma página aparentemente comum pode conter comandos destinados não ao visitante humano, mas ao sistema automatizado que está navegando por ela.
O Google também identificou tentativas de injeção de instruções em páginas públicas, incluindo comandos destinados a alterar recomendações, desviar agentes para outros endereços e obter informações.
Isso não significa que qualquer página maliciosa consiga controlar uma IA. O resultado depende das permissões concedidas, das proteções existentes e da maneira como o agente processa o conteúdo.
Como identificar links falsos recomendados pela IA?
A ESET recomenda algumas precauções para quem utiliza ferramentas de inteligência artificial em pesquisas, compras ou operações financeiras.
- Confira o endereço completo. Golpistas podem substituir letras, acrescentar palavras ou utilizar domínios semelhantes aos de empresas conhecidas.
- Acesse os canais oficiais. Para bancos, compras e serviços públicos, prefira digitar o endereço conhecido ou utilizar o aplicativo oficial.
- Desconfie de solicitações de pagamento. Nunca informe senhas, códigos de autenticação ou dados bancários apenas porque um assistente recomendou determinado site.
- Limite as permissões dos agentes. Evite permitir acesso desnecessário a e-mails, arquivos pessoais, contas bancárias e cartões.
- Revise as ações antes de confirmar. Quando uma IA preencher formulários ou preparar uma compra, confira o destinatário, o valor e as informações utilizadas.
- Use um perfil de navegação separado. Isso reduz a exposição de sessões abertas, senhas armazenadas e dados financeiros.
No guia de segurança publicado pela ESET, os especialistas reforçam que a supervisão humana continua sendo essencial, mesmo com os avanços dos agentes automatizados.
Os golpes com inteligência artificial já são comuns?
Apesar dos riscos identificados, é importante evitar conclusões exageradas.
A ESET esclarece que ainda não existem evidências suficientes para afirmar que golpes realizados por meio de chatbots sejam um fenômeno generalizado.
O que já está documentado são técnicas capazes de manipular informações consultadas por assistentes e influenciar o comportamento de determinados agentes.
Uma investigação da Microsoft Security também identificou tentativas de inserir instruções em links para influenciar recomendações futuras de sistemas de IA.
Esses casos demonstram que a segurança digital precisa acompanhar a evolução das ferramentas.
A principal orientação é simples: um link não se torna confiável apenas porque foi recomendado por uma inteligência artificial. Antes de fornecer informações pessoais ou realizar pagamentos, é fundamental verificar quem realmente está por trás da página.