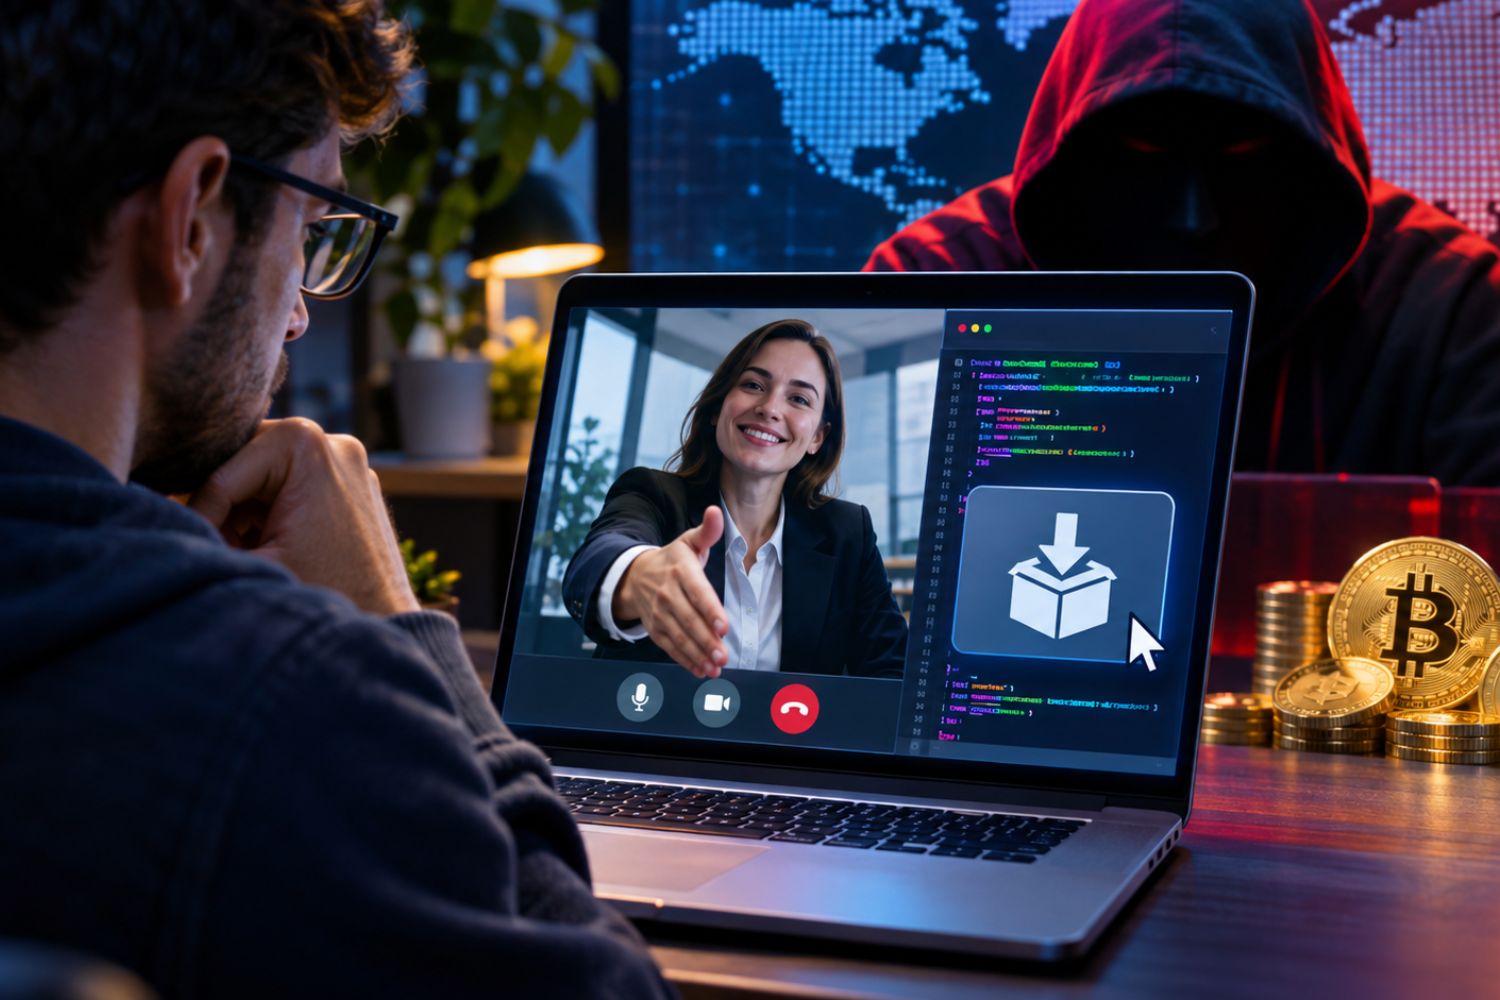
Uma proposta de emprego atraente, uma conversa com um recrutador e um teste de programação aparentemente comum. O que parece uma oportunidade profissional pode esconder uma operação internacional de espionagem e roubo digital. Especialistas em segurança identificaram uma estratégia que explora a confiança dos candidatos para ultrapassar sistemas corporativos de proteção. O detalhe mais preocupante é que a vítima pode entregar acesso aos criminosos sem perceber.
O golpe que transforma entrevistas de emprego em ataques cibernéticos
Durante anos, empresas investiram em firewalls, autenticação multifator e ferramentas para impedir invasões. Agora, grupos de hackers estão explorando uma vulnerabilidade muito mais difícil de controlar: a confiança dos profissionais durante processos seletivos.
O esquema começa com uma abordagem em plataformas como LinkedIn, WhatsApp ou sites especializados em tecnologia. Um suposto recrutador apresenta uma oportunidade de trabalho, geralmente relacionada ao desenvolvimento de software, inteligência artificial ou criptomoedas.
Depois de algumas conversas, o candidato recebe um desafio técnico. A tarefa parece legítima: baixar um projeto, analisar um código ou executar uma aplicação para demonstrar suas habilidades.
É justamente nesse momento que acontece a invasão.
O arquivo fornecido contém instruções maliciosas capazes de instalar programas de espionagem. Ao executar o código, o profissional pode permitir que os criminosos acessem senhas, documentos, credenciais corporativas e carteiras digitais.
Segundo uma investigação publicada pela Microsoft, a campanha conhecida como Contagious Interview utiliza processos seletivos cuidadosamente elaborados para convencer desenvolvedores a executar arquivos infectados.
Os pesquisadores identificaram ataques que exploram inclusive ferramentas populares de programação, como o Visual Studio Code.
Mais de 30 mil dispositivos comprometidos em uma operação internacional
A dimensão da ameaça ficou mais evidente em setembro de 2026, quando autoridades de segurança dos Estados Unidos, Japão, Alemanha e Austrália divulgaram informações sobre uma campanha associada à Coreia do Norte.
O grupo, identificado como WaterPlum e também relacionado à operação Contagious Interview, teria comprometido pelo menos 30 mil dispositivos em mais de 100 países entre dezembro de 2025 e julho de 2026.
As investigações apontaram ainda o comprometimento de fundos ou credenciais de mais de 7 mil carteiras de criptomoedas e a transferência de aproximadamente US$ 10,7 milhões em ativos digitais para a Coreia do Norte.
Esses números representam indicadores diferentes da operação. Não significam que todas as carteiras foram completamente esvaziadas nem que o dinheiro transferido tenha vindo exclusivamente delas.
O alvo principal são desenvolvedores, engenheiros de software e especialistas em blockchain, profissionais que frequentemente possuem acesso privilegiado a sistemas corporativos.
A escolha não é casual. Um computador utilizado para programar pode armazenar credenciais de serviços em nuvem, chaves de autenticação, repositórios privados e informações financeiras.
Assim, comprometer um único profissional pode abrir caminho para ataques muito maiores.
Como os criminosos escondem programas maliciosos em ferramentas legítimas
Uma das características mais perigosas dessa estratégia é a utilização de ferramentas que fazem parte da rotina dos programadores.
Repositórios de código, bibliotecas JavaScript e pacotes Python podem servir como veículos para instalar programas conhecidos como BeaverTail, InvisibleFerret e OtterCookie.
Essas ameaças possuem diferentes funções. Algumas procuram credenciais armazenadas nos navegadores. Outras permitem executar comandos remotamente, copiar arquivos ou identificar informações relacionadas a carteiras de criptomoedas.
Há também ataques que simulam problemas técnicos durante entrevistas por vídeo. O candidato recebe uma mensagem solicitando a execução de um comando para corrigir supostas falhas na câmera ou no microfone.
Na realidade, o procedimento pode instalar o programa malicioso.
Pesquisadores da ReversingLabs identificaram outra campanha que utiliza pacotes publicados em repositórios populares para atingir desenvolvedores de JavaScript e Python.
O problema ultrapassa o roubo individual. Quando o computador comprometido possui acesso à infraestrutura de uma empresa, os criminosos podem tentar avançar para sistemas internos, ambientes de desenvolvimento e serviços financeiros.
Embora relatos recentes associem essas técnicas a ataques de grande valor, os casos precisam ser analisados separadamente. A existência de uma campanha de recrutamento fraudulento não comprova, por si só, sua responsabilidade por todos os roubos atribuídos a grupos norte-coreanos.
Por que profissionais brasileiros também precisam ficar atentos
O crescimento do trabalho remoto internacional ampliou as oportunidades para desenvolvedores brasileiros, mas também criou novas situações de exposição.
Profissionais que participam de seleções para empresas estrangeiras frequentemente recebem desafios técnicos de pessoas com quem nunca tiveram contato presencial.
Esse cenário favorece tentativas de falsificação de identidade, especialmente quando os criminosos utilizam nomes de companhias conhecidas e perfis profissionais aparentemente legítimos.
Para reduzir os riscos, especialistas recomendam verificar a identidade dos recrutadores por canais oficiais, evitar executar arquivos desconhecidos e nunca utilizar computadores corporativos para testes de processos seletivos externos.
Avaliações técnicas devem ser realizadas em ambientes isolados, com restrições de acesso e sem credenciais pessoais ou profissionais. Mesmo máquinas virtuais exigem configurações adequadas para oferecer proteção.
Solicitações para desativar antivírus, instalar programas inesperados ou executar comandos desconhecidos devem ser tratadas como sinais de alerta.
Se houver suspeita de comprometimento, é importante interromper o uso do equipamento afetado e comunicar imediatamente a equipe de segurança responsável.
A principal mudança revelada por essas campanhas está na própria lógica das invasões. Em vez de enfrentar diretamente sistemas protegidos, os criminosos convencem pessoas autorizadas a abrir o caminho.
E, nesse novo cenário, uma entrevista de emprego pode se tornar o primeiro passo de um ataque contra toda uma organização.